Ein VPN (Virtual Private Network) stellt eine verschlüsselte Verbindung zwischen Ihrem Gerät und einem VPN-Server her. Es hilft beim privaten Zugriff auf ein Netzwerk, bei der Nutzung einer bestimmten Ausgangs-IP oder wenn das lokale Netz die Ziele innerhalb des Tunnels nicht sehen soll. Es ist eine Entscheidung über den Datenweg und die Vertrauensfrage, keine Garantie für Anonymität oder umfassende Sicherheit.
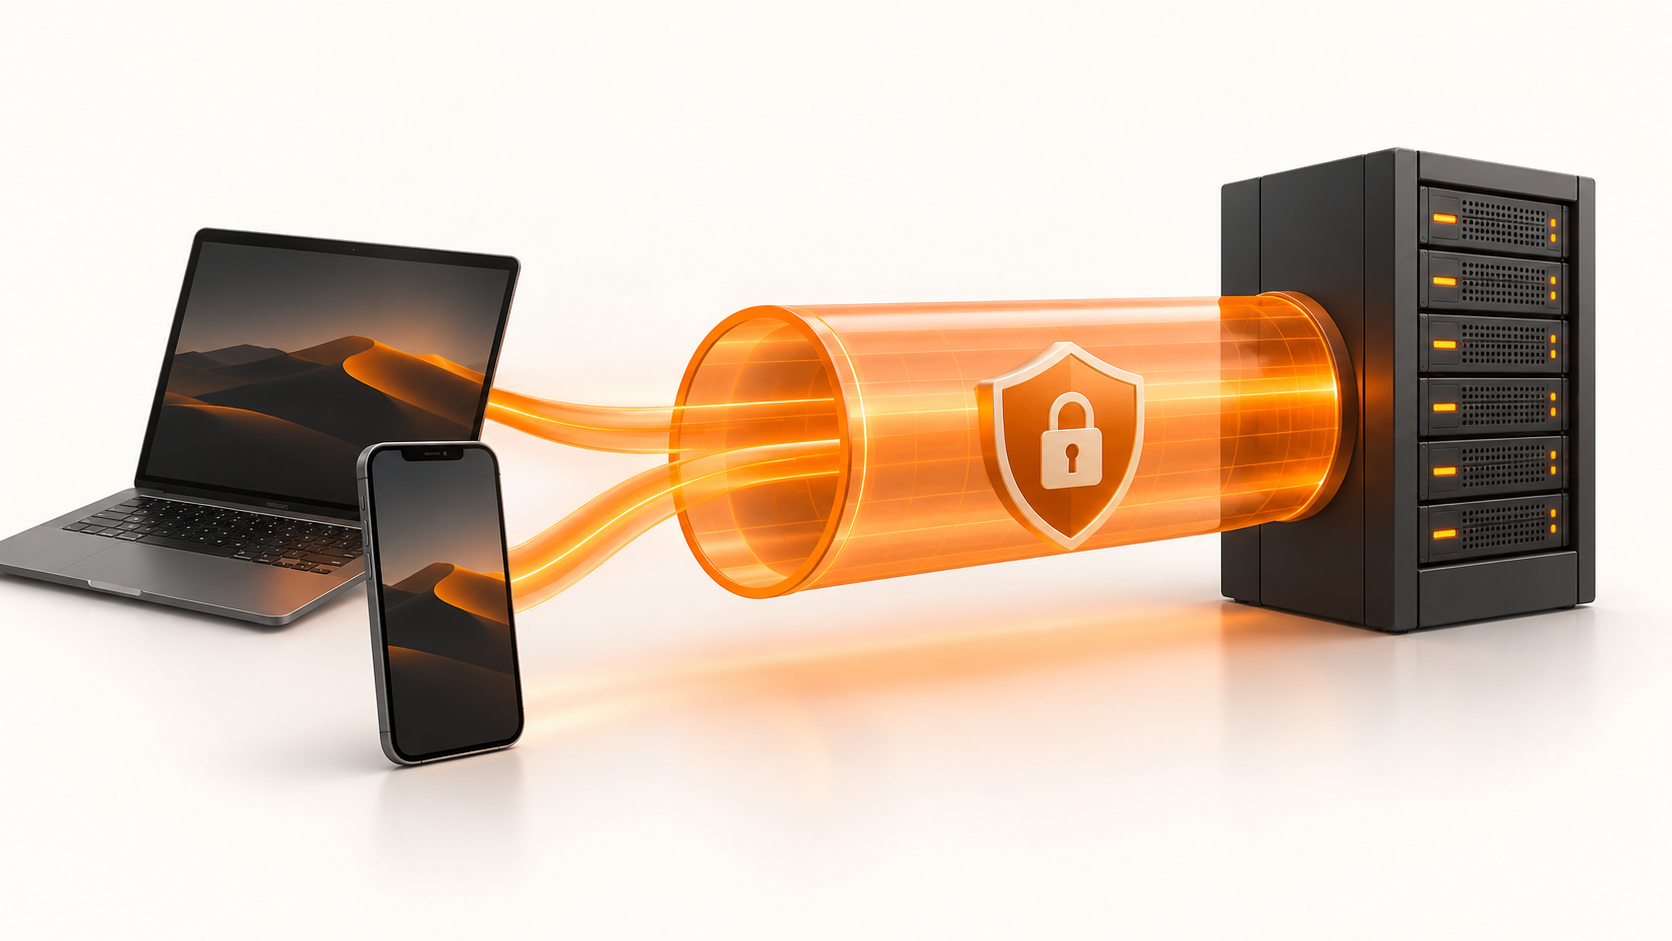
Wie funktioniert ein VPN?
Ihr Gerät sendet den ausgewählten Datenverkehr durch einen verschlüsselten Tunnel an einen VPN-Server. Dieser leitet ihn an das Ziel weiter. Das lokale Netz sieht im Allgemeinen die Verbindung zum VPN-Server; die Zielseite sieht dessen öffentliche IP statt Ihrer Heim- oder Mobilfunk-IP. Der VPN-Betreiber kann Verbindungsdaten sehen und gegebenenfalls Verkehr, der nicht zusätzlich verschlüsselt ist.
Bei einem vollständigen Tunnel läuft der allgemeine Internetverkehr über das VPN. Ein geteilter Tunnel leitet nur ausgewählte Netze oder Anwendungen darüber. HTTPS bleibt in beiden Fällen wichtig: Es schützt die Verbindung zwischen Browser und Website auch hinter dem VPN-Server.
Wann ist ein VPN wirklich nützlich?
Privates Netzwerk aus der Ferne erreichen
Verbinden Sie Mitarbeitende oder eigene Geräte mit internen Anwendungen, ohne jede Anwendung direkt ins Internet zu stellen. Begrenzen Sie die berechtigten Geräte und Nutzer, halten Sie Software aktuell und sichern Sie die Anwendungen weiterhin selbst ab. Ein VPN ersetzt keine Anmeldung.
Einen eigenen Ausgangspunkt nutzen
Ein selbst betriebenes VPN auf einem VPS gibt Ihren Geräten eine konstante Server-IP für ausgehende Verbindungen. Das kann für freigeschaltete Admin-Tools, Tests aus einer anderen Region oder den Zugriff auf eigene Ressourcen auf Reisen helfen. Websites können Rechenzentrums-IP-Adressen erkennen und sperren. Ein VPN garantiert daher weder Streaming-Inhalte noch Zugang zu einer bestimmten Website oder eine Nutzung ohne CAPTCHA.
Einblicke des lokalen Netzbetreibers begrenzen
In einem Netz, dem Sie nicht vertrauen, kann ein korrekt eingerichtetes VPN die durch den Tunnel übertragenen Ziele und unverschlüsselten Daten vor dem lokalen Betreiber verbergen. Die meisten modernen Websites nutzen bereits HTTPS, das Inhalte und Zugangsdaten auch ohne VPN schützt. Ein VPN kann bestimmte Metadaten und andere Anwendungen zusätzlich schützen, verlagert das Vertrauen aber zum VPN-Endpunkt.
Einen VPN-Dienst anbieten
Ein Unternehmen kann VPN-Endpunkte für Kunden betreiben, muss dann aber Konten, Missbrauchsmeldungen, Updates, Überwachung und Support organisieren. EDIS Global begrüßt kommerzielle VPN-Anbieter auf seinen KVM VPS. Die Zuständigkeiten für Infrastruktur und Dienst unterscheiden sich. Lesen Sie den Leitfaden für kommerzielle Deployments.
Was ein VPN nicht kann
- Es macht Sie nicht anonym. Websites erkennen weiterhin Logins, Cookies, Gerätekennungen und Angaben, die Sie selbst machen. VPN- und Hosting-Anbieter können Konto- und Verbindungsdaten besitzen.
- Es garantiert keinen Zugang trotz Zensur oder Geosperren. Netze können VPN-Protokolle oder Server-IPs blockieren; Zielseiten entscheiden selbst über den Zugang.
- Es entfernt weder Schadsoftware noch Phishing oder schwache Passwörter. Halten Sie Geräte aktuell, nutzen Sie Mehrfaktor-Authentifizierung und prüfen Sie besuchte Websites.
- Es verschlüsselt den Weg hinter dem VPN-Ausgang nicht von selbst. Für vertrauliche Daten brauchen Sie HTTPS oder eine andere Ende-zu-Ende-Verschlüsselung.
Eine ausführlichere Einordnung bietet der VPN-Leitfaden der Electronic Frontier Foundation (auf Englisch).
Eigenes VPN oder Abo-Dienst?
Bei einem Abo-Dienst betreibt der Anbieter die Software und bietet meist viele Ausgangsstandorte. Sie sind auf dessen Regeln und Betrieb angewiesen. Auf einem eigenen VPS wählen Sie Protokoll, Nutzer, Schlüssel, Logs und Serverstandort selbst und können eine feste IP nutzen. Dafür müssen Sie den Server absichern, aktualisieren und überwachen. Der Hosting-Anbieter betreibt weiterhin die zugrunde liegende Infrastruktur; ein eigenes VPN garantiert keine Anonymität.
Wählen Sie nach Ihrem tatsächlichen Bedarf. Für eigene Anwendungen oder eine feste Unternehmens-IP kann ein einzelner VPS genügen. Eine Verbraucher-App mit einem Klick zwischen vielen Ländern zu ersetzen, erfordert deutlich mehr Aufwand.
Checkliste für ein VPN auf dem VPS
- Wählen Sie den Standort nach der Verbindung Ihrer Nutzer, nicht nur nach der Karte. Ein entfernter Server erhöht die Latenz; die Leistung hängt von der gesamten Strecke und Ihrem Tarif ab.
- Installieren Sie gepflegte VPN-Software wie WireGuard oder OpenVPN auf einem unterstützten Linux-System und erstellen Sie getrennte Zugangsdaten oder Schlüssel für jeden Nutzer. Halten Sie System und VPN aktuell.
- Legen Sie fest, ob Sie einen vollständigen oder geteilten Tunnel brauchen. Konfigurieren Sie Firewall, DNS und IPv4/IPv6-Routen bewusst und prüfen Sie, welcher Verkehr weiterhin direkt hinausgeht.
- Prüfen Sie Ausgangs-IP, DNS-Auflösung und Verhalten beim Wiederverbinden von einem echten Client-Netz aus. Wenn der Tunnel nicht unbemerkt ausfallen darf, richten Sie eine Sperre auf dem Client ein und testen Sie sie.
- Planen Sie eingehenden und ausgehenden VPS-Traffic ein. Ein Download von 100 GB für einen VPN-Nutzer erreicht zunächst den VPS und verlässt ihn erneut: etwa 200 GB vom Kontingent, zuzüglich VPN-Overhead.
VPN-Betrieb bei EDIS Global
EDIS Global KVM VPS bieten Root-Zugriff und eine öffentliche IP am gewählten Standort. Sie unterstützen VPN-Software wie WireGuard, OpenVPN und IPsec; Installation und Betrieb liegen bei Ihnen. Vergleichen Sie aktuelle KVM VPS-Angebote und VPN-Hosting-Standorte, bevor Sie Ressourcen und Traffic-Kontingent wählen.
Jeder VPS hat ein monatliches Traffic-Kontingent. Sind es und die Kulanzmenge verbraucht, bleibt der Dienst ohne automatische Zusatzkosten online; die Verbindung wird aber normalerweise auf etwa 1 Mbit/s begrenzt, bis weiterer Traffic zugewiesen wird oder das Kontingent zurückgesetzt wird. Für ein stark genutztes VPN ist das zu langsam. Lesen Sie die Traffic-Regeln und überwachen Sie den Verbrauch.
Häufige Fragen
Verbirgt ein VPN meine Identität?
Nein. Es ändert die IP, die eine Zielseite sieht. Ein Login, Cookies, Zahlungen oder Gerätekennungen können Aktivitäten weiterhin zuordnen. Dem VPN-Endpunkt müssen Sie ebenfalls vertrauen.
Brauche ich in jedem öffentlichen WLAN ein VPN?
Nicht immer. HTTPS schützt bereits die meisten Webinhalte auf dem Übertragungsweg. Ein VPN kann helfen, wenn Sie dem Netzbetreiber nicht vertrauen oder ein privates Netz erreichen müssen. Wägen Sie dies gegen das Vertrauen in den VPN-Betreiber ab.
Was passiert, wenn die VPN-Verbindung abbricht?
Das hängt von den Client-Einstellungen ab. Ohne Sperre bei Verbindungsabbruch oder restriktive Routen kann der Verkehr über Ihre normale Verbindung weiterlaufen. Testen Sie Ausfall und Wiederverbindung, bevor Sie sich bei sensiblen Aufgaben auf den Tunnel verlassen.
Kann mein VPS jede Sperre umgehen?
Nein. Manche Netze blockieren VPN-Verbindungen, manche Dienste lehnen Rechenzentrums-IP-Adressen ab. Die Erreichbarkeit hängt von Netz, Ziel und Zeitpunkt ab. Testen Sie die benötigte Strecke und beachten Sie geltende Regeln.