 Επιστροφή στο ιστολόγιο
Το VPS σας επιβραδύνεται στις 02:00. Μια υπηρεσία έχει επανεκκινηθεί, το αρχείο καταγραφής έχει εκατοντάδες γραμμές και η αιτία δεν είναι προφανής. Ένας βοηθός AI μπορεί να μετατρέψει αυτά τα στοιχεία σε ένα σύντομο διαγνωστικό σχέδιο μέσα σε δευτερόλεπτα. Το επικίνδυνο άλμα είναι να υποθέσετε ότι ο ίδιος βοηθός θα πρέπει επίσης να αποκτήσει απεριόριστη πρόσβαση root και να διορθώσει μόνος του το σύστημα παραγωγής.
Το χρήσιμο μοντέλο είναι η διαχείριση διακομιστών με τη βοήθεια AI και την έγκριση ανθρώπου. Η παρακολούθηση εντοπίζει το πρόβλημα, η AI βοηθά στην ερμηνεία των στοιχείων και ένα υπεύθυνο άτομο αποφασίζει ποιες αλλαγές θα γίνουν. Αυτή η διάκριση καθιστά την AI πολύτιμη, χωρίς να μετατρέπει μια εύλογη αλλά λανθασμένη απάντηση σε διακοπή λειτουργίας.
Πού είναι πραγματικά χρήσιμη η AI
Η AI λειτουργεί καλύτερα όταν μια εργασία διαθέτει σαφή στοιχεία, περιορισμένο εύρος και αποτέλεσμα που μπορείτε να επαληθεύσετε. Μπορεί να εξοικονομήσει χρόνο στην ανάλυση εργασιών ρουτίνας και να βοηθήσει τους διαχειριστές να κατανοήσουν ένα άγνωστο σύστημα.
- Συνοψίστε ένα περιορισμένο χρονικό διάστημα αρχείων καταγραφής υπηρεσιών και δημιουργήστε ένα χρονολόγιο συμβάντος.
- Εξηγήστε μια εντολή, μια οδηγία διαμόρφωσης ή ένα μήνυμα σφάλματος προτού ενεργήσετε.
- Συγκρίνετε μια λειτουργική και μια προβληματική διαμόρφωση και επισημάνετε τις ουσιαστικές διαφορές.
- Συσχετίστε την επιβάρυνση της CPU, της μνήμης, του δίσκου και του δικτύου με τα συμπτώματα της εφαρμογής.
- Προετοιμάστε ένα script, μια μονάδα systemd ή μια αλλαγή Ansible για έλεγχο.
- Συντάξτε ένα σχέδιο επαναφοράς και μια λίστα ελέγχου επαλήθευσης.
Είναι πολύ λιγότερο κατάλληλη ως τελική αρχή για καταστροφικές ή ασαφείς εργασίες. Οι αλλαγές σε δίσκους, η αντικατάσταση του τείχους προστασίας, οι αλλαγές στον έλεγχο ταυτότητας, οι μετεγκαταστάσεις βάσεων δεδομένων, η αφαίρεση πακέτων και οι εργασίες ανάκτησης μπορούν να προκαλέσουν διακοπή λειτουργίας ή απώλεια δεδομένων, ακόμη και όταν η παραγόμενη εντολή είναι συντακτικά σωστή.
Επιλέξτε το κατάλληλο επίπεδο πρόσβασης AI
Υπάρχουν τρεις πρακτικοί τρόποι λειτουργίας. Ξεκινήστε με την ελάχιστη πρόσβαση και μεταβείτε σε ένα πιο ικανό μοντέλο μόνο όταν το όφελος δικαιολογεί τον πρόσθετο κίνδυνο.
Σύμβουλος. Δώστε στην AI ένα σύντομο, αποχαρακτηρισμένο αποτέλεσμα εντολής ή απόσπασμα αρχείου καταγραφής. Εκτελείτε κάθε εντολή οι ίδιοι. Αυτό είναι το ασφαλέστερο σημείο εκκίνησης και συχνά επαρκεί για περιστασιακή αντιμετώπιση προβλημάτων.
Συγκυβερνήτης. Εκτελέστε ένα εργαλείο AI τερματικού στον σταθμό εργασίας του διαχειριστή σας. Μπορεί να επιθεωρεί ένα τοπικό αποθετήριο διαμορφώσεων και να προετοιμάζει εντολές SSH ή αλλαγές αρχείων, ενώ εσείς εγκρίνετε τις ενέργειες προτού φτάσουν στο VPS.
Περιορισμένος πράκτορας. Επιτρέψτε στο εργαλείο να συνδεθεί μέσω του δικού του λογαριασμού διακομιστή χωρίς προνόμια. Αυτό μπορεί να υποστηρίξει επαναλαμβανόμενες διαγνωστικές διαδικασίες, αλλά το κλειδί SSH, η πρόσβαση σε αρχεία, οι ομάδες και η δικτυακή του εμβέλεια πρέπει να σχεδιαστούν με την ίδια προσοχή όπως για κάθε ανθρώπινο χειριστή.
Ο λογαριασμός διακομιστή —όχι η υπόσχεση του μοντέλου ότι θα είναι προσεκτικό— αποτελεί το πραγματικό όριο ασφαλείας. Μην κάνετε τον πράκτορα μέλος της ομάδας sudo, docker ή άλλης ομάδας που ουσιαστικά παρέχει πρόσβαση root, εκτός εάν υπάρχει ένας αυστηρά καθορισμένος και ελεγμένος λόγος.
Ρυθμίστε μια ασφαλή ροή εργασίας AI
Εγκαταστήστε τον βοηθό μακριά από το σύστημα παραγωγής
Για τις περισσότερες ομάδες, η πιο καθαρή σχεδίαση είναι η εγκατάσταση του βοηθού τερματικού σε έναν σταθμό εργασίας διαχειριστή ή σε έναν ελεγχόμενο κεντρικό υπολογιστή διαχείρισης και όχι απευθείας ως root στο VPS παραγωγής. Δύο σύγχρονα παραδείγματα είναι τα Codex CLI και Claude Code· επαληθεύστε κάθε πρόγραμμα εγκατάστασης με βάση την τρέχουσα τεκμηρίωση του προμηθευτή προτού το εκτελέσετε.
Codex CLI: τεκμηρίωση εγκατάστασης
curl -fsSL https://chatgpt.com/codex/install.sh | sh
codex
Claude Code: τεκμηρίωση ρύθμισης
curl -fsSL https://claude.ai/install.sh | bash
claude
Μην εκτελέσετε κανένα από τα δύο προγράμματα εγκατάστασης ως root. Ελέγξτε τις απαιτήσεις του οργανισμού σας για την έγκριση λογισμικού και τον χειρισμό δεδομένων και, στη συνέχεια, ξεκινήστε με μια οδηγία που απαγορεύει ρητά τις αλλαγές:
This is a production VPS. Begin in read-only mode.
Do not use sudo, modify files, install packages,
restart services, change the firewall or expose secrets.

First show the commands you intend to run.
Explain what each command checks and identify every
action that would require human approval.
Δώστε στον πράκτορα ξεχωριστή ταυτότητα Linux
Εάν ο βοηθός πρέπει να συνδεθεί μέσω SSH, δημιουργήστε έναν αποκλειστικό λογαριασμό και κλειδί. Το ακόλουθο παράδειγμα για Debian ή Ubuntu δημιουργεί έναν λογαριασμό χωρίς σύνδεση με κωδικό πρόσβασης και επιτρέπει την ανάγνωση του journal χωρίς sudo:
sudo adduser --disabled-password --gecos "" aiops
sudo install -d -m 700 -o aiops -g aiops \
  /home/aiops/.ssh
sudoedit /home/aiops/.ssh/authorized_keys
sudo chown aiops:aiops \
  /home/aiops/.ssh/authorized_keys
sudo chmod 600 /home/aiops/.ssh/authorized_keys
sudo usermod -aG systemd-journal aiops
Επικολλήστε μόνο το αποκλειστικό δημόσιο κλειδί στο authorized_keys και διατηρήστε το ιδιωτικό του κλειδί στον εγκεκριμένο σταθμό εργασίας διαχείρισης. Τα αρχεία καταγραφής μπορεί να περιέχουν URL, διακριτικά, διευθύνσεις email ή δεδομένα πελατών, επομένως η πρόσβαση στο journal θα πρέπει να παρέχεται μόνο όταν είναι πραγματικά απαραίτητη.
Πριν χρησιμοποιήσετε έναν νέο λογαριασμό στο σύστημα παραγωγής, ακολουθήστε τον οδηγό ενίσχυσης της ασφάλειας SSH της EDIS Global και δοκιμάστε τη νέα σύνδεση σε ένα δεύτερο τερματικό προτού κλείσετε την υπάρχουσα διαχειριστική συνεδρία σας.
Αφήστε την παρακολούθηση να εντοπίζει και την AI να ερμηνεύει
Η AI δεν θα πρέπει να είναι το στοιχείο που αποφασίζει εάν ο διακομιστής σας λειτουργεί. Η συμβατική παρακολούθηση είναι ντετερμινιστική, επαναλήψιμη και μπορεί να στέλνει ειδοποιήσεις όταν το ίδιο το VPS δεν είναι προσβάσιμο. Εκτελέστε τουλάχιστον έναν έλεγχο διαθεσιμότητας εκτός του διακομιστή.
Μια πρακτική στοίβα μπορεί να συνδυάζει τα systemd και journald για την κατάσταση των υπηρεσιών, μια εξωτερική παρακολούθηση HTTP ή TCP για τη διαθεσιμότητα, το Netdata για μια γρήγορη προβολή ενός μεμονωμένου διακομιστή ή τα Prometheus Node Exporter και Grafana για μακροπρόθεσμες μετρήσεις. Τα Git και Ansible καθιστούν τις αλλαγές διαμόρφωσης ελέγξιμες· ένα εργαλείο δημιουργίας αντιγράφων ασφαλείας εκτός διακομιστή παρέχει μια διαδρομή ανάκτησης.
Το Prometheus δημοσιεύει έναν οδηγό παρακολούθησης Node Exporter για τη συλλογή μετρήσεων κεντρικού υπολογιστή.
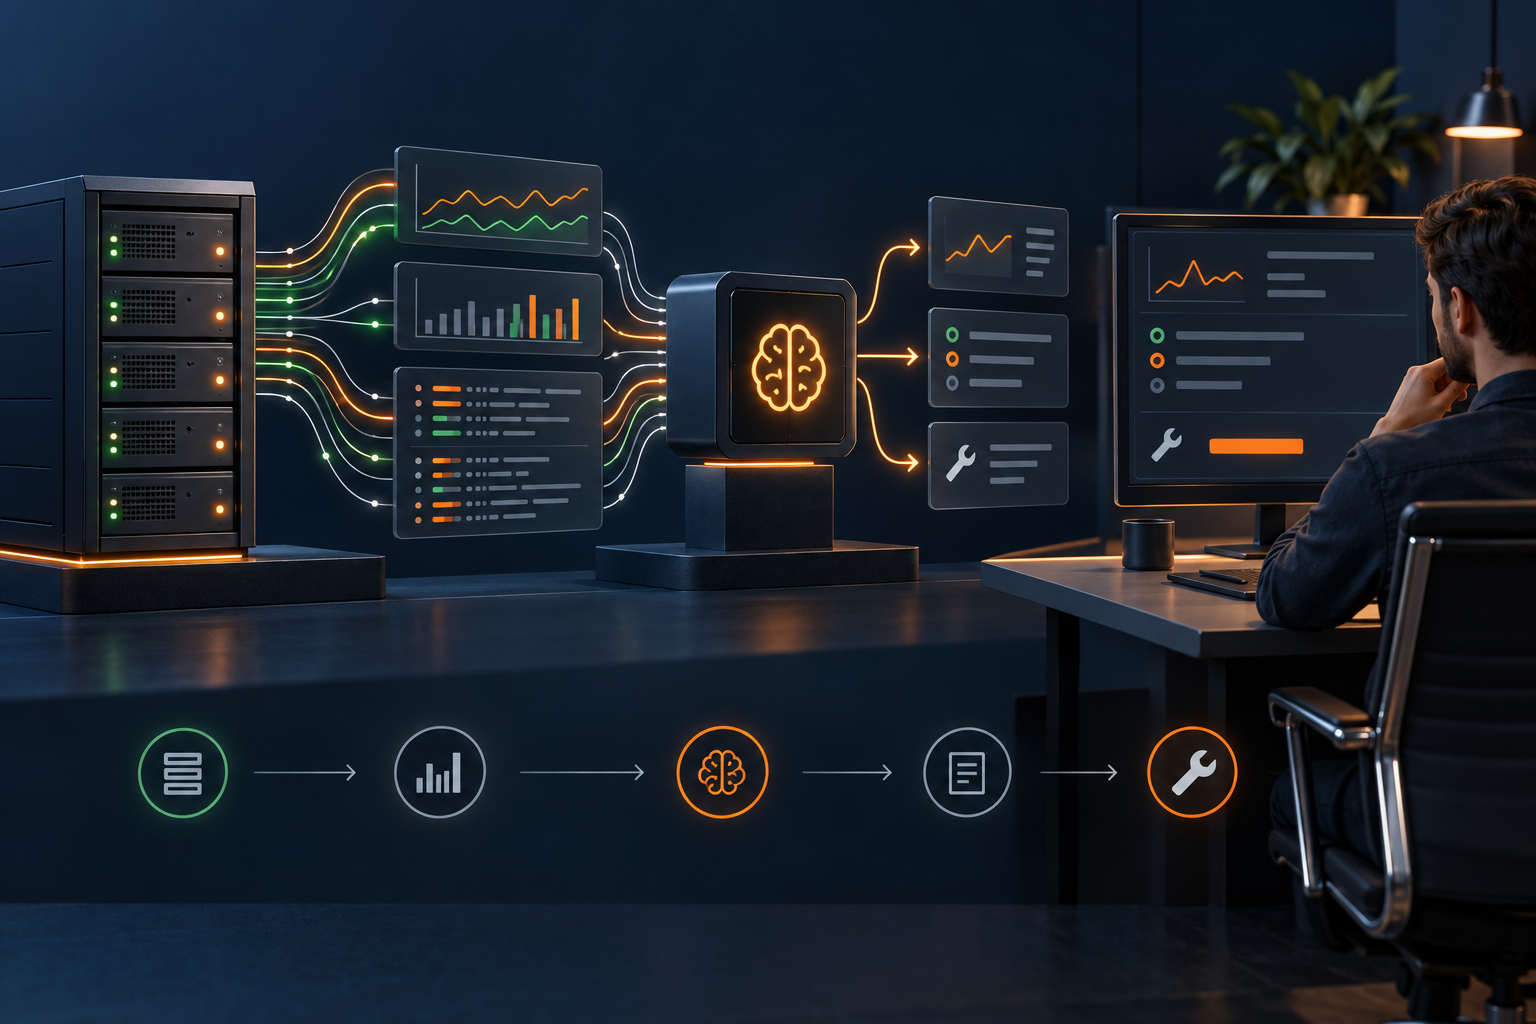
Η παρακολούθηση συλλέγει τα σήματα· η AI βοηθά στην ερμηνεία τους· ένας άνθρωπος εγκρίνει την επόμενη ενέργεια.
Συλλέξτε ένα μικρό στιγμιότυπο εύρυθμης λειτουργίας
Όταν φτάσει μια ειδοποίηση, συλλέξτε ένα περιορισμένο σύνολο δεδομένων μόνο για ανάγνωση, αντί να δώσετε σε ένα εργαλείο AI απεριόριστη πρόσβαση σε ολόκληρο τον διακομιστή:
date --iso-8601=seconds
uptime
free -h
df -hT -x tmpfs -x devtmpfs
systemctl --failed --no-pager
ss -s
journalctl -p warning..alert \
  --since '-60 minutes' --no-pager
Ελέγξτε το αποτέλεσμα προτού το στείλετε σε μια εξωτερική υπηρεσία AI. Αφαιρέστε διαπιστευτήρια, κεφαλίδες εξουσιοδότησης, αναγνωριστικά συνεδρίας, δεδομένα πελατών και οτιδήποτε δεν σχετίζεται με το συμβάν. Η αυτοματοποιημένη απόκρυψη είναι χρήσιμη, αλλά μπορεί να μην εντοπίσει ορισμένα μυστικά.
Αναλύστε τα αρχεία καταγραφής χωρίς να κατακλύζεστε από αυτά
Μια καλή διερεύνηση ξεκινά με την επηρεαζόμενη υπηρεσία και το χρονικό διάστημα του συμβάντος. Για το Nginx, για παράδειγμα:
systemctl status nginx --no-pager
journalctl -u nginx --since '-30 minutes' --no-pager
journalctl -p err..alert --since '-2 hours' --no-pager
Στη συνέχεια, προσθέστε το πλαίσιο: το λειτουργικό σύστημα, το ακριβές σύμπτωμα, πότε ξεκίνησε, την τελευταία γνωστή αλλαγή και ποια στοιχεία επισυνάπτονται. Ζητήστε από τον βοηθό να διαχωρίσει τα γεγονότα από τις υποθέσεις και να ζητήσει περισσότερα στοιχεία προτού προτείνει επανεκκίνηση.
System: Ubuntu 24.04
Service: Nginx reverse proxy
Application: managed by systemd
Symptom: HTTP 502 responses since 14:20 UTC
Last change: application deployed at 14:05 UTC

Build a timestamped incident sequence.
Rank likely causes and cite the evidence for each.
Identify missing evidence and read-only next steps.
For later changes, include impact, rollback and verification.
Ελέγξτε κάθε αλλαγή που προτείνει η AI
Για κάθε προτεινόμενη αλλαγή στο σύστημα παραγωγής, απαιτήστε την ακριβή εντολή ή diff, το αναμενόμενο αποτέλεσμα, τις πιθανές παρενέργειες, μια μέθοδο επαναφοράς και μια δοκιμή επαλήθευσης. Η διαμόρφωση που είναι αποθηκευμένη στο Git μπορεί να επιθεωρηθεί πριν από την εφαρμογή:
git status --short
git diff --check
git diff
Ένα playbook Ansible μπορεί να ελεγχθεί με ansible-playbook --check --diff, παρόλο που η λειτουργία ελέγχου δεν μπορεί να προβλέψει τέλεια κάθε παρενέργεια μονάδας ή εφαρμογής. Οι αλλαγές υψηλού κινδύνου εξακολουθούν να πρέπει να γίνονται σε ένα VPS δοκιμαστικού περιβάλλοντος που μοιάζει με το σύστημα παραγωγής.
Εφαρμόστε το ίδιο μοτίβο σε Windows VPS
Η διαχείριση με τη βοήθεια AI δεν περιορίζεται στο Linux. Το PowerShell μπορεί να δημιουργήσει ένα εστιασμένο στιγμιότυπο για ένα Windows VPS, το οποίο ένας διαχειριστής μπορεί να ελέγξει πριν από την κοινοποίηση:
Get-ComputerInfo |
  Select-Object WindowsProductName, WindowsVersion,
    OsLastBootUpTime

Get-Volume |
  Select-Object DriveLetter, FileSystemLabel,
    SizeRemaining, Size

Get-Service |
  Where-Object Status -eq 'Stopped'

$since = (Get-Date).AddHours(-1)
Get-WinEvent -FilterHashtable @{
  LogName='System'
  Level=1,2,3
  StartTime=$since
} |
  Select-Object -First 100 TimeCreated, Id,
    ProviderName, LevelDisplayName, Message
Χρησιμοποιήστε έναν ειδικό λογαριασμό Windows μόνο με τα δικαιώματα που απαιτούνται για τη διαγνωστική εργασία. Μην παρέχετε σε έναν πράκτορα AI διαπιστευτήρια Διαχειριστή Τομέα, απεριόριστη πρόσβαση σε μυστικά του περιβάλλοντος παραγωγής ή αυτόματη εξουσιοδότηση επανεκκίνησης ενός διακομιστή κρίσιμου για την επιχείρηση.
Εντάξτε την ανάκτηση στο σχέδιο
Μια αλλαγή που δημιουργείται από AI μπορεί να φαίνεται λογική και παρ’ όλα αυτά να είναι λανθασμένη για την εφαρμογή σας. Πριν επιτρέψετε άμεση πρόσβαση, διατηρήστε αντίγραφα ασφαλείας εκτός του VPS, δοκιμάστε μια πραγματική επαναφορά, καταγράψτε την τρέχουσα διαμόρφωση τείχους προστασίας και δικτύου και τεκμηριώστε την πρόσβαση έκτακτης ανάγκης μέσω της πύλης διαχείρισης ή της κονσόλας VNC.
Οι πελάτες VPS της EDIS Global παραμένουν υπεύθυνοι για τα δεδομένα τους και την ανάκτησή τους. Διαβάστε τις τρέχουσες οδηγίες αντιγράφων ασφαλείας πριν εισαγάγετε έναν πράκτορα AI σε έναν σημαντικό φόρτο εργασίας.
Μια πρακτική διαδικασία λειτουργίας
- Αφήστε το σύστημα παρακολούθησης να εντοπίσει το πρόβλημα και να καταγράψει τον χρόνο εμφάνισής του.
- Συλλέξτε μόνο την κατάσταση της επηρεαζόμενης υπηρεσίας, τις μετρήσεις και το σχετικό χρονικό διάστημα καταγραφών.
- Αφαιρέστε μυστικά και άσχετα δεδομένα πελατών.
- Ζητήστε από την AI να διαχωρίσει τα γεγονότα, τις υποθέσεις και τα στοιχεία που λείπουν.
- Εκτελέστε πρώτα διαγνωστικές εντολές μόνο για ανάγνωση.
- Απαιτήστε προτεινόμενη σύγκριση αλλαγών, εκτίμηση επιπτώσεων, διαδικασία επαναφοράς και επαλήθευση.
- Αναθέστε σε έναν υπεύθυνο διαχειριστή να εγκρίνει και να εφαρμόσει την αλλαγή.
- Επαληθεύστε την υπηρεσία από έξω από το VPS και ενημερώστε το εγχειρίδιο λειτουργίας.
Η AI δεν μετατρέπει ένα VPS σε διαχειριζόμενη υπηρεσία
Η AI μπορεί να επιταχύνει την αντιμετώπιση προβλημάτων και να κάνει μια μικρή ομάδα πιο αποτελεσματική, αλλά δεν αναλαμβάνει την ευθύνη λειτουργίας. Με ένα μη διαχειριζόμενο VPS, εσείς εξακολουθείτε να διαχειρίζεστε το λειτουργικό σύστημα, τις εφαρμογές, την πρόσβαση, τις ενημερώσεις, την παρακολούθηση, τα δεδομένα και την ανάκτηση.
Τα καλύτερα αποτελέσματα προκύπτουν από έναν διακομιστή που είναι ήδη διαχειρίσιμος: ασφαλής πρόσβαση, ουσιαστική παρακολούθηση, διαμόρφωση με έλεγχο εκδόσεων και δοκιμασμένα αντίγραφα ασφαλείας. Ξεκινήστε με βοήθεια μόνο για ανάγνωση, επεκτείνετε τα δικαιώματα μόνο όταν υπάρχει αποδεδειγμένη ανάγκη και διατηρήστε ένα στάδιο ανθρώπινης έγκρισης για αλλαγές στο περιβάλλον παραγωγής.
Διαχείριση VPS με υποστήριξη AI: συχνές ερωτήσεις
Η AI μπορεί να εξετάζει επιλεγμένα δεδομένα διακομιστή, να εξηγεί εντολές, να αναλύει καταγραφές, να προετοιμάζει αλλαγές διαμόρφωσης και να τεκμηριώνει βήματα ανάκτησης. Πρέπει να υποστηρίζει έναν υπεύθυνο διαχειριστή και όχι να γίνεται ο μοναδικός χειριστής ενός VPS παραγωγής.
Όχι εξ ορισμού. Ξεκινήστε με επιλεγμένες πληροφορίες ή με έναν ειδικό λογαριασμό χωρίς αυξημένα δικαιώματα. Εάν είναι απαραίτητη η άμεση πρόσβαση, χρησιμοποιήστε ξεχωριστό κλειδί SSH, τα ελάχιστα απαιτούμενα δικαιώματα, καταγραφές ελέγχου και ανθρώπινη έγκριση για αλλαγές με αυξημένα δικαιώματα. Αποφύγετε την απεριόριστη πρόσβαση sudo χωρίς κωδικό πρόσβασης.
Η ασφαλέστερη προσέγγιση είναι να εκτελείτε ένα εργαλείο AI τερματικού στον σταθμό εργασίας ενός διαχειριστή και να συνδέεστε στο VPS μέσω SSH με έναν ειδικό περιορισμένο λογαριασμό. Ο πράκτορας μπορεί να συλλέγει στοιχεία μόνο για ανάγνωση και να προετοιμάζει αλλαγές· ένας ξεχωριστός λογαριασμός διαχειριστή ελέγχει και εφαρμόζει τις εργασίες που απαιτούν αυξημένα δικαιώματα.
Η AI μπορεί να ερμηνεύει ειδοποιήσεις και να συσχετίζει μετρήσεις με καταγραφές, αλλά η συλλογή δεδομένων και ο εντοπισμός διακοπών πρέπει να γίνεται από συμβατικά συστήματα παρακολούθησης. Χρησιμοποιήστε εξωτερικούς ελέγχους διαθεσιμότητας και εργαλεία όπως τα Netdata, Prometheus ή Grafana και στη συνέχεια χρησιμοποιήστε την AI για να βοηθήσει στη διάγνωση των στοιχείων.
Μόνο αφού περιορίσετε και ελέγξετε τα δεδομένα. Εξαγάγετε το μικρότερο σχετικό χρονικό διάστημα, αφαιρέστε διαπιστευτήρια, διακριτικά πρόσβασης, δεδομένα πελατών και άσχετες καταχωρίσεις και ελέγξτε την πολιτική διαχείρισης δεδομένων του παρόχου AI πριν ανεβάσετε πληροφορίες λειτουργίας.
Όχι. Η AI μπορεί να βοηθά στη διαχείριση, αλλά ο ιδιοκτήτης του VPS παραμένει υπεύθυνος για το λειτουργικό σύστημα, τις εφαρμογές, την πρόσβαση, τις ενημερώσεις, την παρακολούθηση, τα αντίγραφα ασφαλείας και την ανάκτηση.