 Επιστροφή στο ιστολόγιο
Τόσο το KVM όσο και το κλασικό VPS με container OpenVZ επιτρέπουν σε πολλούς πελάτες να χρησιμοποιούν έναν φυσικό διακομιστή. Η διαχωριστική γραμμή είναι ο πυρήνας του λειτουργικού συστήματος: ένα κλασικό container OpenVZ μοιράζεται τον πυρήνα Linux του συστήματος φιλοξενίας, ενώ μια εικονική μηχανή KVM εκκινεί τον δικό της. Αυτό αλλάζει τι μπορείτε να εγκαταστήσετε, πώς διαχειρίζεστε τον διακομιστή και πού βρίσκεται το όριο ασφαλείας.
Η EDIS Global παλαιότερα προσέφερε OpenVZ. Σήμερα η γκάμα VPS μας χρησιμοποιεί αποκλειστικά KVM. Ακολουθεί η πρακτική διαφορά, μαζί με τα σημεία στα οποία οι σύντομες διατυπώσεις του μάρκετινγκ χρειάζονται λίγη προσοχή.
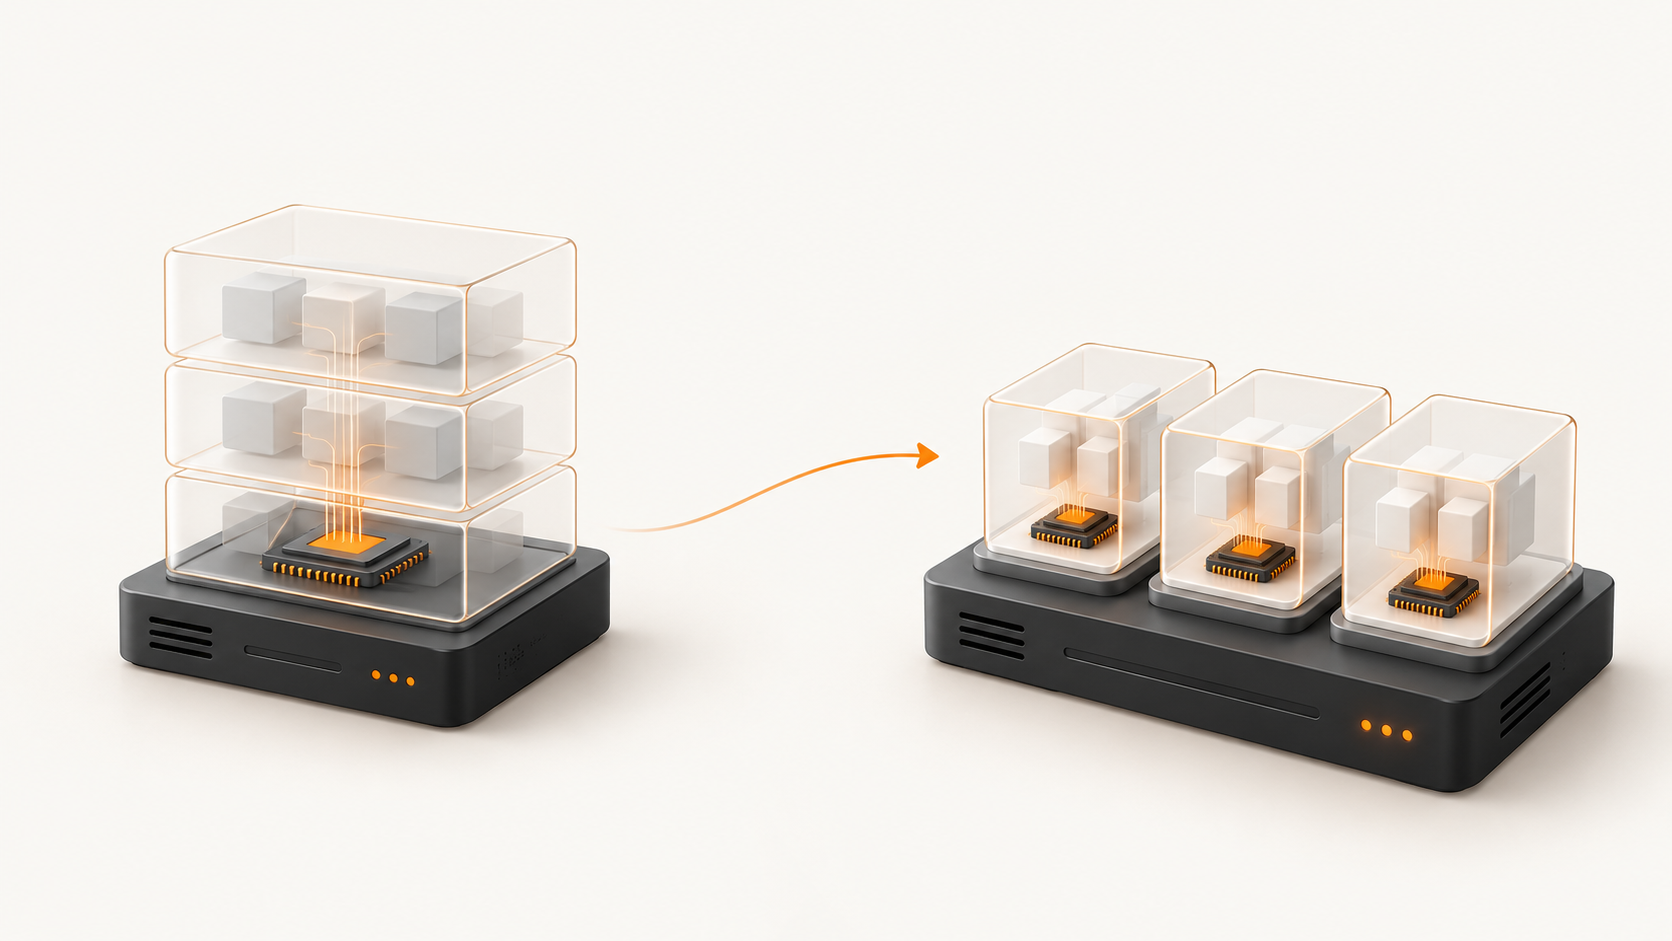
KVM και OpenVZ με μια ματιά
- Πυρήνας: Ένα κλασικό container OpenVZ χρησιμοποιεί τον πυρήνα του συστήματος φιλοξενίας· μια VM KVM εκκινεί τον δικό της πυρήνα φιλοξενούμενου συστήματος.
- Πόροι: Και τα δύο μπορούν να έχουν όρια. Η πολιτική κατανομής του παρόχου, όχι μόνο η ονομασία, καθορίζει τι είναι εγγυημένο. Η EDIS παρέχει αποκλειστικές κατανομές vCPU, εγγυημένη RAM και τον αποθηκευτικό χώρο του πακέτου σε KVM.
- Λειτουργικά συστήματα: Τα παλαιά containers OpenVZ εκτελούν περιβάλλον χρήστη Linux συμβατό με τον πυρήνα του συστήματος φιλοξενίας. Το KVM μπορεί να εκτελεί υποστηριζόμενα φιλοξενούμενα συστήματα Linux ή Windows και να εκκινεί υποστηριζόμενες προσαρμοσμένες εικόνες.
- Απομόνωση: Τα containers διαχωρίζουν διεργασίες και αρχεία μέσω μηχανισμών του πυρήνα, αλλά μοιράζονται αυτόν τον πυρήνα. Το KVM τοποθετεί κάθε φιλοξενούμενο σύστημα πίσω από ένα ξεχωριστό όριο εικονικού υλικού.
Ποια είναι η διαφορά ανάμεσα σε ένα KVM VPS και ένα OpenVZ VPS;
Ένα κλασικό OpenVZ VPS είναι ένα container λειτουργικού συστήματος. Οι εφαρμογές του είναι διεργασίες στο σύστημα φιλοξενίας, ομαδοποιημένες σε μια ξεχωριστή προβολή αρχείων, δικτύωσης και αναγνωριστικών διεργασιών. Για τον πελάτη μοιάζει με διακομιστή, αλλά δεν υπάρχει ανεξάρτητος πυρήνας φιλοξενούμενου συστήματος. Ένα KVM VPS είναι πλήρης εικονική μηχανή: εικονική CPU, μνήμη και δίσκος παρουσιάζονται σε ένα φιλοξενούμενο λειτουργικό σύστημα που εκκινεί και λειτουργεί ξεχωριστά.
Αυτό το άρθρο συγκρίνει το KVM με τα παλαιότερα προϊόντα containers OpenVZ που γνωρίζουν οι αγοραστές VPS. Η ευρύτερη πλατφόρμα OpenVZ έχει υποστηρίξει επίσης εικονικές μηχανές που βασίζονται στο KVM· η λέξη OpenVZ από μόνη της δεν σημαίνει ότι κάθε προϊόν είναι container.
Μπορώ να εκτελώ τον δικό μου πυρήνα ή να φορτώνω αρθρώματα πυρήνα;
Με το KVM, ναι: το φιλοξενούμενο σύστημα ελέγχει τον δικό του πυρήνα. Μπορείτε να τον ενημερώνετε, να επιλέγετε έναν υποστηριζόμενο εναλλακτικό πυρήνα και να χρησιμοποιείτε λειτουργίες ή αρθρώματα πυρήνα μέσα στο φιλοξενούμενο σύστημα, ανάλογα με το εικονικό υλικό και τη διαμόρφωσή σας. Η πρόσβαση root είναι πρόσβαση root μέσα στη VM σας, όχι στον φυσικό διακομιστή φιλοξενίας.
Σε ένα κλασικό container OpenVZ, όλοι οι πελάτες εξαρτώνται από τον πυρήνα του συστήματος φιλοξενίας. Δεν μπορείτε να αντικαταστήσετε αυτόν τον πυρήνα μέσα από το container σας ή να φορτώσετε αυθαίρετα αρθρώματα στον πυρήνα του συστήματος φιλοξενίας. Αυτό συχνά μετέτρεπε κατά τα άλλα απλές απαιτήσεις λογισμικού σε αίτημα υποστήριξης.
Είναι αποκλειστικοί οι πόροι CPU, RAM και δίσκου;
Το KVM παρέχει σε μια VM τις δικές της εκχωρημένες εικονικές CPU, κατανομή μνήμης και εικονικό δίσκο. Αυτό από μόνο του δεν σημαίνει ότι κάθε vCPU διαθέτει έναν ολόκληρο φυσικό πυρήνα ή ότι ολόκληρος ο φυσικός διακομιστής ανήκει σε έναν πελάτη. Οι φυσικοί επεξεργαστές, το υλικό αποθήκευσης και οι συνδέσεις ανόδου δικτύου παραμένουν κοινόχρηστη υποδομή, επομένως έχουν σημασία το πακέτο και η πολιτική παροχής πόρων του παρόχου.
Το OpenVZ επέτρεπε επίσης όρια CPU, μνήμης και δίσκου, αλλά οι παλαιότερες προσφορές containers συνήθως χρησιμοποιούσαν διαφορετικούς κανόνες υπολογισμού και προσωρινής υπέρβασης πόρων. Στην EDIS Global, κάθε πακέτο KVM διαθέτει την καθορισμένη κατανομή vCPU, εγγυημένη RAM και προβλεπόμενη χωρητικότητα δίσκου. Συγκρίνετε το ακριβές πακέτο και την τοποθεσία για την ποσότητα που χρειάζεστε· οι επιδόσεις και η διαμεταγωγή δικτύου δεν προκύπτουν μόνο από τη λέξη KVM.
Ποια λειτουργικά συστήματα μπορώ να εγκαταστήσω;
Ένα κλασικό container OpenVZ χρησιμοποιεί περιβάλλον χρήστη Linux πάνω στον πυρήνα Linux του συστήματος φιλοξενίας. Μπορείτε να επιλέγετε συμβατά πρότυπα Linux, αλλά δεν μπορείτε να εκκινήσετε Windows ως container ή να επιλέξετε έναν εντελώς ανεξάρτητο πυρήνα λειτουργικού συστήματος.
Το KVM μπορεί να εκκινεί υποστηριζόμενα φιλοξενούμενα συστήματα Linux και Windows, επειδή κάθε VM διαθέτει εικονικό υλικό και τον δικό της πυρήνα. Η EDIS προσφέρει εικόνες Linux, Windows σε κατάλληλα πακέτα και επιλογές εγκατάστασης μέσω προσαρμοσμένου ISO. Ελέγξτε τη διαθέσιμη εικόνα, τον τρόπο εκκίνησης, τους οδηγούς και την άδεια για το συγκεκριμένο πακέτο· συνιστούμε τουλάχιστον 4 GB RAM και 2 vCPU για Windows Server.
Πώς διαφέρει η απομόνωση ασφαλείας;
Τα containers OpenVZ δεν στερούνταν απομόνωσης: η τεχνολογία διαχωρίζει λίστες διεργασιών, προβολές συστήματος αρχείων και άλλους πόρους. Ο σημαντικός περιορισμός είναι ότι όλα τα containers μοιράζονται τον πυρήνα του συστήματος φιλοξενίας. Μια ευπάθεια που επιτρέπει σε έναν εισβολέα να διασχίσει αυτό το κοινό όριο μπορεί να θέσει σε κίνδυνο άλλα containers στο ίδιο σύστημα. Μια παραβιασμένη εφαρμογή σε ένα container δεν εκθέτει αυτόματα κάθε γειτονικό container, αλλά ο κοινόχρηστος πυρήνας αυξάνει την πιθανή έκταση της ζημιάς.
Το KVM προσθέτει ξεχωριστό πυρήνα φιλοξενούμενου συστήματος και όριο εικονικοποίησης με υποστήριξη υλικού για κάθε VPS. Κανονικά, ένας πελάτης δεν μπορεί να εξετάσει τις διεργασίες ή τα αρχεία του φιλοξενούμενου συστήματος άλλου πελάτη μέσω της δικής του VM. Εξακολουθούν να υπάρχουν ευπάθειες στον hypervisor και στο σύστημα φιλοξενίας, επομένως η ισχυρή απομόνωση αποτελεί πλεονέκτημα σχεδιασμού και όχι υπόσχεση ότι η παραβίαση είναι αδύνατη. Οι ενημερώσεις του συστήματος φιλοξενίας, οι έλεγχοι πρόσβασης και οι ενημερώσεις από την πλευρά του πελάτη εξακολουθούν να έχουν σημασία.
Μπορεί κάποιος άλλος πελάτης —ή η EDIS— να δει τι εκτελείται μέσα στο VPS μου;
Οι άλλοι πελάτες κανονικά δεν μπορούν να περιηγηθούν στη λίστα διεργασιών ή στα προσαρτημένα αρχεία ενός φιλοξενούμενου συστήματος KVM σαν να βρίσκονταν στον δικό τους διακομιστή. Η VM τους έχει τη δική της προβολή και το δικό της φιλοξενούμενο λειτουργικό σύστημα. Αυτό αποτελεί ουσιαστική διαφορά από τις διεργασίες και τα δέντρα αρχείων των containers που διαχειρίζεται το σύστημα φιλοξενίας.
Θα ήταν ανακριβές να πούμε ότι κανείς δεν μπορεί ποτέ να δει μέσα σε μια VM KVM. Οι διαχειριστές με προνομιακή πρόσβαση στο σύστημα φιλοξενίας ή στην αποθήκευση μπορούν δυνητικά να εξετάσουν έναν εικονικό δίσκο ή τη μνήμη ενός ενεργού φιλοξενούμενου συστήματος· νομικές διαδικασίες ή ένα παραβιασμένο σύστημα φιλοξενίας μπορούν επίσης να αλλάξουν το μοντέλο απειλών. Το KVM απομονώνει τους πελάτες μεταξύ τους, ενώ η EDIS εξακολουθεί να πρέπει να λειτουργεί και να ασφαλίζει την υποκείμενη υποδομή. Θεωρήστε την εμπιστοσύνη στον πάροχο και τον έλεγχο πρόσβασης ως μέρος της απόφασης ασφαλείας σας.
Μπορώ να κρυπτογραφήσω τον δίσκο μέσα σε ένα KVM VPS;
Ναι. Ένα φιλοξενούμενο σύστημα μπορεί να χρησιμοποιεί κρυπτογράφηση σε επίπεδο λειτουργικού συστήματος, όπως το Linux LUKS, σε υποστηριζόμενους εικονικούς δίσκους. Αυτό είναι χρήσιμο έναντι πρόσβασης εκτός σύνδεσης σε αποθηκευμένα δεδομένα, όταν ελέγχετε το κλειδί. Σχεδιάστε πώς θα ξεκλειδώνει το φιλοξενούμενο σύστημα μετά από επανεκκίνηση, φυλάξτε με ασφάλεια τα κλειδιά ανάκτησης και δοκιμάστε την επαναφορά πριν βασιστείτε σε αυτήν. Η κρυπτογράφηση δεν ενεργοποιείται απλώς επειδή ένα VPS χρησιμοποιεί KVM.
Η κρυπτογράφηση δίσκου δεν καθιστά μια ενεργή VM αόρατη στον διαχειριστή του συστήματος φιλοξενίας: το φιλοξενούμενο σύστημα χρειάζεται μη κρυπτογραφημένα δεδομένα και κλειδιά στη μνήμη όσο λειτουργεί. Επίσης, δεν αντικαθιστά τα κρυπτογραφημένα αντίγραφα ασφαλείας, την ασφάλεια εφαρμογών ή την προσεκτική διαχείριση κλειδιών. Ελέγξτε τη διαδικασία εκκίνησης και ανάκτησης πριν κρυπτογραφήσετε έναν διακομιστή παραγωγής.
Τι ήταν το Waveride και γιατί η EDIS εγκατέλειψε το OpenVZ;
Πριν από πολλά χρόνια, η EDIS λειτουργούσε ένα δημοφιλές έργο OpenVZ με την ονομασία Waveride. Ο αρχικός ιστότοπός του το χαρακτήριζε «μια εταιρεία της EDIS» και διαφήμιζε οικονομικά OpenVZ VPS στη Βιέννη, στο Άμστερνταμ και στο Σικάγο. Ο χαρούμενος πιγκουίνος που έκανε σερφ πάνω σε μια σανίδα έκανε το έργο αξιομνημόνευτο. Το απολαύσαμε· ο πίνακας SolusVM και οι άλλες διαθέσιμες τότε επιλογές πινάκων ελέγχου ήταν λιγότερο ικανοποιητικές.
Στην παλαιότερη υποδομή μας, ένα container έμοιαζε περισσότερο με διεργασία και δομή δέντρου αρχείων που διαχειριζόταν ο host παρά με αυτοτελές μηχάνημα. Θέλαμε καλύτερο έλεγχο του πυρήνα και διαχωρισμό για τους πελάτες, οπότε πριν από περίπου μία δεκαετία καταργήσαμε τη σειρά OpenVZ VPS και μεταβήκαμε στο KVM. Αυτή είναι η ιστορία μας και όχι ισχυρισμός ότι κάθε σύγχρονη πλατφόρμα container στερείται απομόνωσης ή ότι κάθε έκδοση OpenVZ αποθηκεύει αρχεία ως απλούς καταλόγους· οι νεότερες εκδόσεις μπορούν να χρησιμοποιούν είδωλα δίσκου.
Γιατί η EDIS Global προσφέρει σήμερα μόνο KVM;
Θέλουμε κάθε VPS να εκκινεί το δικό του φιλοξενούμενο λειτουργικό σύστημα, να παρέχει στον πελάτη έλεγχο σε επίπεδο πυρήνα και να βρίσκεται πίσω από ένα ισχυρό όριο εικονικής μηχανής. Το KVM ταιριάζει σε αυτό το μοντέλο και μας επιτρέπει να εκχωρούμε τους πόρους vCPU, RAM και δίσκου του πακέτου, υποστηρίζοντας παράλληλα Linux και κατάλληλες διαμορφώσεις Windows. Πρόκειται για μια ώριμη, σύγχρονη προσέγγιση στη φιλοξενία VPS πολλαπλών μισθωτών.
Τα container παραμένουν χρήσιμα όταν ελέγχετε τον host και θέλετε ελαφριά πακετοποίηση εφαρμογών. Για ένα VPS πελάτη όπου χρειάζεστε ανεξάρτητο πυρήνα και ισχυρότερο διαχωρισμό από άλλους μισθωτές, επιλέξτε KVM. Συγκρίνετε τα πακέτα και τις τοποθεσίες KVM VPS της EDIS Global πριν από την παραγγελία.